
【参加レポート】医療機関の情報セキュリティ対策セミナー
【参加レポート】医療機関の情報セキュリティ対策セミナーの記事です。
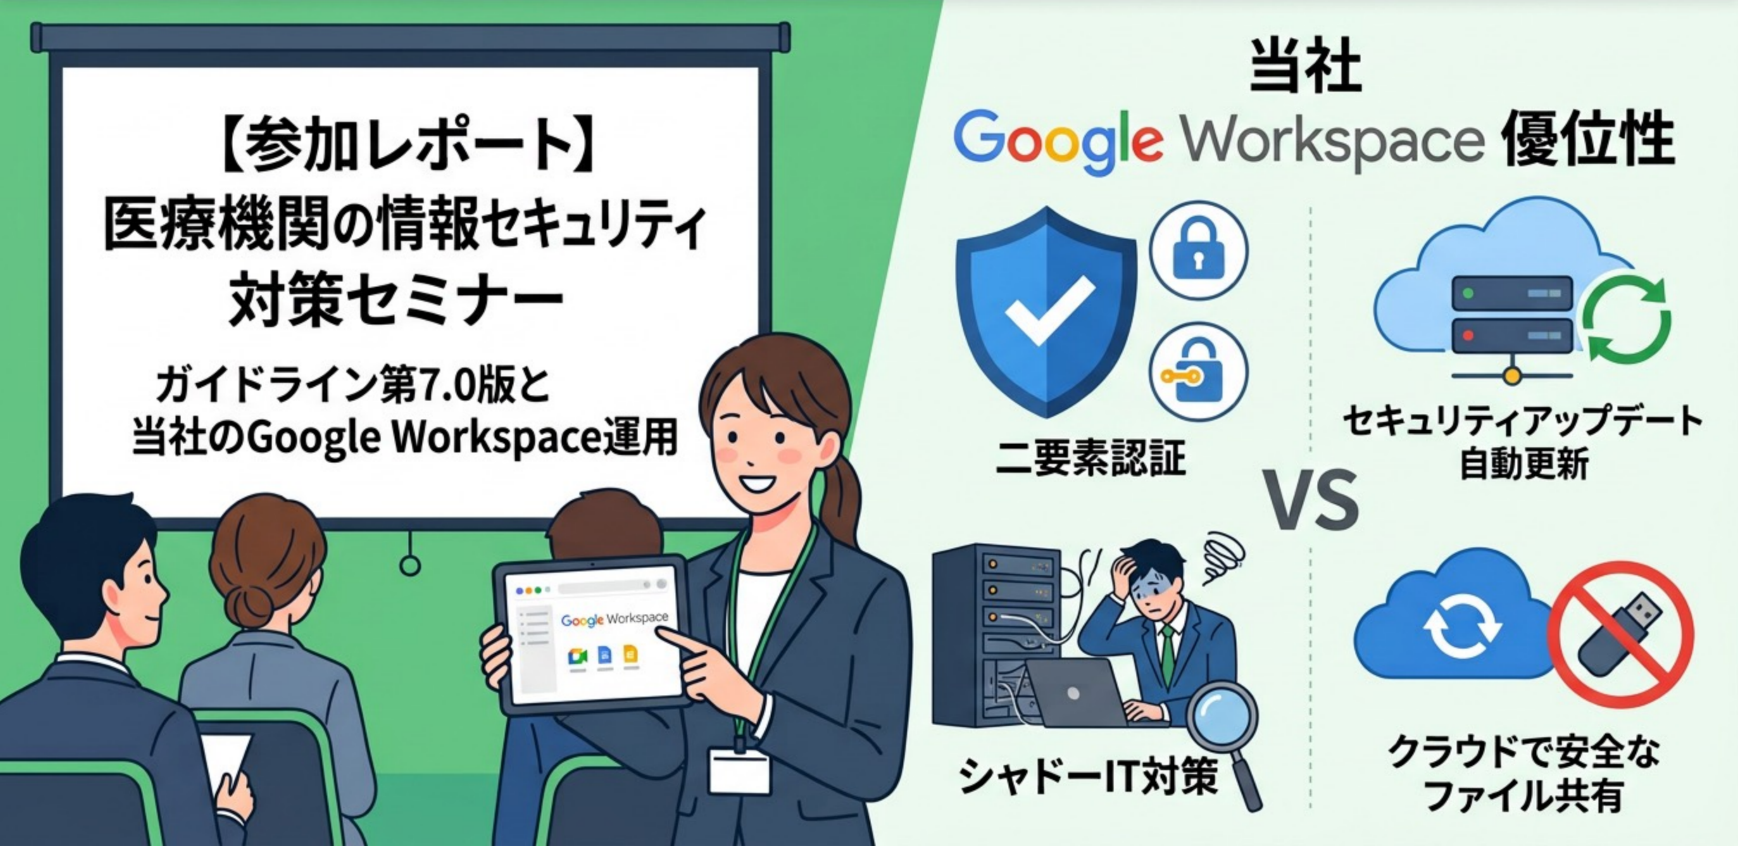
こんにちは、清田です。令和8年9月9日、「医療機関の情報セキュリティ対策セミナー」を受講してきました。
今回のセミナーでは、「医療情報システムの安全管理に関するガイドライン第7.0版」の改定の方向性について詳しく解説されていました。受講を通して強く感じたのは、当社が導入しているGoogle Workspace(以下、GW)を中心としたクラウド運用は、最新のガイドラインが求めるセキュリティ水準を合理的かつ効率的に満たしやすい環境にあるということです。
本記事では、セミナーで共有されたガイドラインの要点と、当社のシステム環境との比較・所感についてまとめます。
ガイドライン第7.0版が求める要件と、当社の優位性
1. 認証強化(二要素認証)の容易性
【セミナーのポイント】
第7.0版では、令和9年度時点で稼働が想定される医療情報システムに対し、原則として二要素認証の採用が求められています。クライアント端末のアプリケーションだけでなく、サーバーのOSログイン時にも実装が必要と明記されました。
【当社システムとの比較・所感】
複数のシステムが乱立する環境で、個別に二要素認証を導入・管理するのは非常に煩雑です。しかし、当社のGW環境では標準機能として多要素認証(MFA)が提供されています。 GWの認証機能を利用してシングルサインオン(SSO)環境を構築すれば、一元管理のもとで二要素認証を強制適用できるため、ガイドラインが求める「本人であることの証明」を容易かつ確実に行うことができ、非常に優位性が高いと感じました。
2. クラウドの活用とセキュリティ運用負荷の低減
【セミナーのポイント】
今回の改定では、適切なクラウド利用が安全管理策として明示され、専任担当者がいない施設等では外部委託の活用が推奨されています。新たに、すべてのサーバーのセキュリティアップデート責任を事業者に委託しているケースを想定した「保守委託機関編」も新設されました。
【当社システムとの比較・所感】
当社はGWというSaaSを利用しているため、システムの基盤やアプリケーションのセキュリティアップデートは提供元のGoogleによって自動的に行われます。オンプレミス環境のように、自社でOSのパッチ適用や死活監視を行う負担がなく、脆弱性が放置されるリスクも極めて低いです。 ガイドラインが推奨する「事業者への委託による安全確保」に沿った、理にかなった運用ができていると再認識しました。
3. USBメモリレス運用の実現
【セミナーのポイント】
医療現場におけるデータの受け渡しでは、通信トラブルに左右されないUSBメモリが普及していましたが、盗難・紛失リスクへの対応として、外部記憶媒体以外の方法を検討し、操作ログを用いた台帳管理等を行うことが求められています。
【当社システムとの比較・所感】
当社ではGoogle ドライブなどのクラウドストレージを活用することで、物理的なUSBメモリに依存しない安全なファイル共有が定着しています。 GWの管理コンソールからアクセス権限の細かな制御や操作ログの取得・監査ができるため、ガイドラインが求める「操作が簡単で管理・履歴を把握できる持続可能なデータ受け渡しの要件」をシステム標準で満たせています。
4. 今後の課題(運用管理とシャドーIT対策)
【セミナーのポイント】
管理部門が把握していないシステム(シャドーIT)経由の攻撃リスクが指摘され、ガバナンス強化が求められています。また、パスワードの定期変更は不要とされた一方で、二要素認証を採用する場合は8桁以上の桁数が求められるなど、ルールの見直しが行われました。
【当社システムとの比較・所感】
GW自体は非常に堅牢ですが、社員が業務のために許可なく別のクラウドサービスを利用する「シャドーIT」のリスクは当社にも存在します。今後は、GWのアカウントを用いた外部サービスへの連携状況を定期的に監視・統制する仕組みづくりが必要です。 また、パスワードの定期変更ルールの廃止や、より強固な認証方式へのアップデートなど、最新のガイドラインに合わせた運用ルールの継続的な見直しを行っていくべきだと感じました。
医療業界の現状に対する率直な所感
セミナー全体を通して、医療業界のDXやクラウド化の現状について考えさせられる場面が多くありました。
国としてはクラウド化やDXを強く推進していますが、病院の現場ではまだまだオンプレミス(院内サーバー)が基本です。その制約の中で使い勝手を良くしようと、外部ベンダーに高額な費用を払って、Googleの標準サービスにあるようなアプリを独自開発してもらっているのが現状のようです。 あくまで外部には繋がない閉鎖網のサービスであるため、最先端のAIを導入していても内容が限定的になり、せっかくの能力を使い切れていないケースも見受けられました。セキュリティ対策のためとはいえ、高額なソリューションを購入し続けなければならない現状には、少しやるせなさを感じます。
質疑応答などのやり取りを聞いていても、これまでのシステムに多額の投資(サンクコスト)をしてきた影響からか、全体的に考え方が「古い」という印象は拭えませんでした。
当社がこれから取り組むべきこと
当社としては、世界最高水準であるGoogleのセキュリティを信頼し、クラウドの利点を最大限に活かしていく方針で間違いないと確信しています。
今後の懸念点・アクションプランとしては以下の2点が挙げられます。
利用規約の遵守確認
現在の当社のGoogleの使い方が、利用規約に抵触していないか改めて確認すること。
独自の運用規程の作成と周知
「医療ガイドラインに沿ったGoogle Workspace運用規定」や「訪問看護ステーション向け Google Workspace情報セキュリティ運用規程」といった明確なルールを作成し、社内に周知徹底させること。
システムがどれだけ安全でも、使う人間のルールが伴っていなければ意味がありません。今回のセミナーでの学びを活かし、より安全で効率的なクラウド運用を目指していきたいと思います。
---
💡 「デジタル導入(DX)を進めたいけれど、何から手をつければいい?」とお悩みの皆様へ
ありがたいことに、最近は当社のGoogle Workspaceを活用した「現場に定着するDX(デジタルによる組織変革)」について、多くのステーション様からの視察ご依頼や、講演のオファーをいただいております。
「難しいセキュリティ技術はわからないけれど、現場の業務をペーパーレスにしたい」
「スマホやPCが苦手なスタッフに、どうやって使ってもらえばいい?」
そうした「現場への浸透や組織づくり」に関するお悩みについて、プーラビダの公式LINEから「個別無料30分相談(オンライン)」を承っております。
視察・講演のご相談や、DXに関するちょっとした疑問など、どうぞお気軽にLINEからお声がけください!
👇 プーラビダ公式LINE|友だち追加はこちらから
(※上記リンクから「友だち追加」をしてメッセージをお送りください)